
 Vebjørn Høyland
IBM Storage Scale gir forskere ved UiO rask og sikker tilgang til store datamengder
Når forskerne ved Universitetet i Oslo jobber med store datamengder på superdatamaskinene Fox og Colossus, hentes dataene direkte fra IBM Storage...
Det har vært mye snakk om blant annet NSM sine grunnprinsipper for IT-sikkerhet, ISO 27001 og NIST Cyber Security Framework. Rammeverkene gir en helhetlig tilnærming til sikkerhet. Disse rammeverkene kan være relativt omfattende, og inneholder en del papirarbeid dersom man ønsker å måle seg fullstendig eller sertifisere virksomheten i ISO 27001.
Men disse rammeverkene kan også gi verdi selv om man ikke skal sertifiseres eller «sjekke av» en «compliance-boks».
Vi opplever at enkelte mindre virksomheter utfører sikkerhetstiltak i rykk og napp, men at de allikevel forstår og håndterer risikoene som er relevante for dem. Å bli kvitt risiko er topp, men det er viktig å også få formidlet dette til virksomheten på en god måte slik at man kan synliggjøre arbeidet som gjøres og sørge for at det ikke bare blir avskrevet som enda en driftskostnad.
Å måle seg mot et rammeverk trenger ikke være så omfattende som man kanskje tenker!
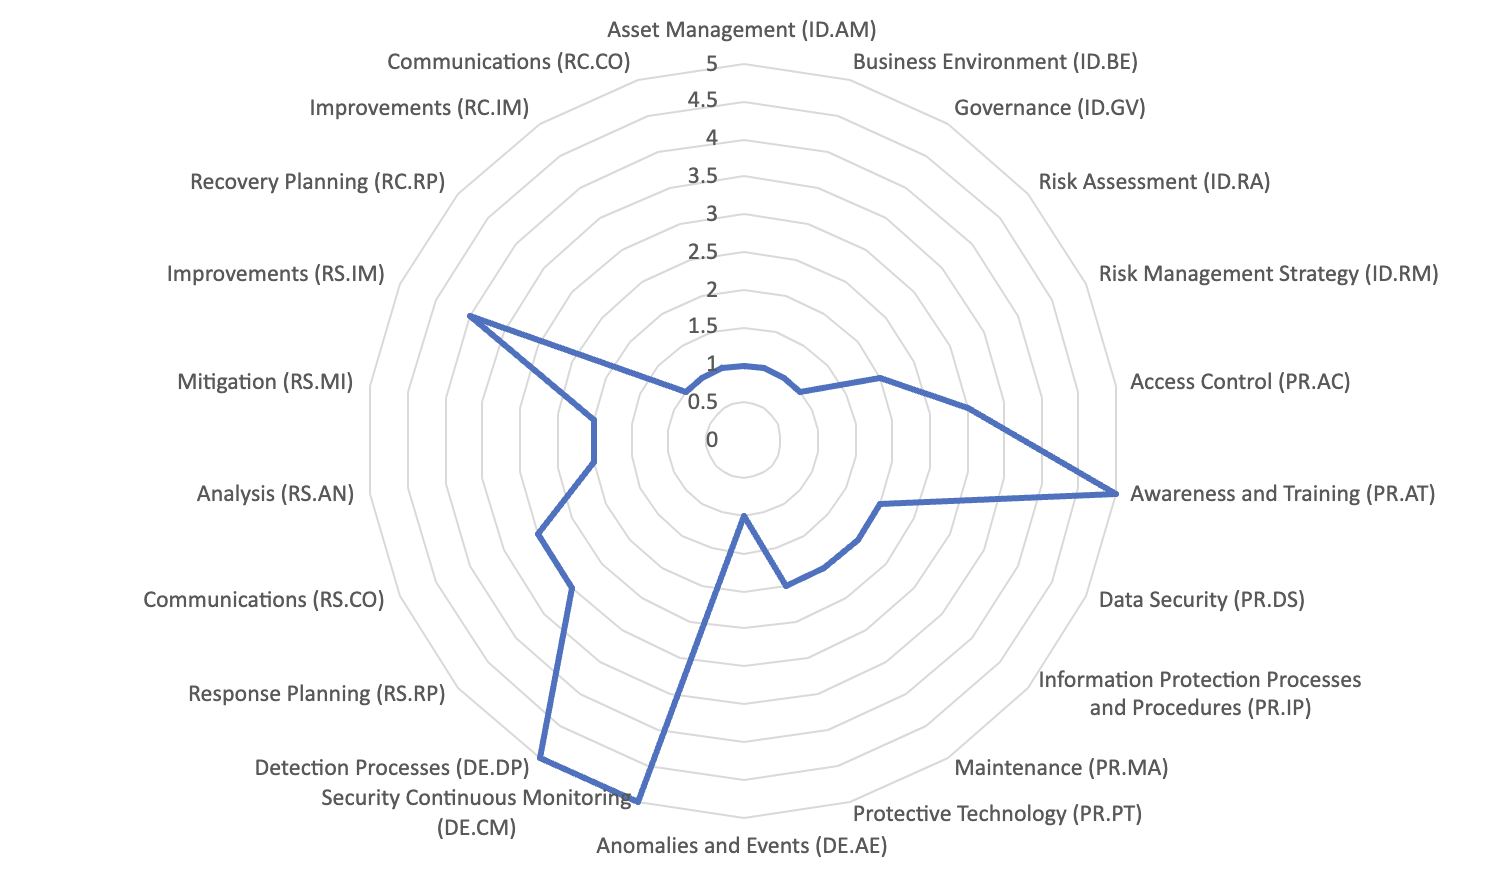
Ved å gjennomføre en «modenhetsanalyse», enten selv eller sammen med en IT-partner kan man diskutere egen sikkerhetstilstand ut ifra områdene i et rammeverk som ender i en kalkulert «Score» for virksomhetens IT-sikkerhetstilstand.
Resultatet er en «nå» status som kan brukes mot ledelse for å fremme nåværende risikoer og prioritere disse i videre sikkerhetsarbeid. Dette gir også et grunnlag for investering i IT-sikkerhet samt muligheten til å sette en «mål score» basert på virksomhetens behov.
Når nye tiltak og investeringer blir utført, eller prosjekter blir fullført i virksomheten kan man vise til en forbedring i «Score».
Neida! Man kan selv velge hvor omfattende modenhetsvurderingen skal være og skreddersy rammeverkets relevans til egen virksomhet.
Gjennomfør en modenhetsanalyse i dag for å prioritere og synliggjøre forbedringene i eget sikkerhetsarbeid.
Ønsker du en modenhetsanalyse, ta kontakt med oss
Ressurser:
Når forskerne ved Universitetet i Oslo jobber med store datamengder på superdatamaskinene Fox og Colossus, hentes dataene direkte fra IBM Storage...
De fleste sikkerhetstiltak er bygget for å holde uvedkommende ute. Brannmurer, MFA og tilgangsstyring svarer på spørsmålet «hvem skal inn?». Men av...

IT/OT-sikkerhet blir stadig mer kompleks. Skillet mellom IT og OT viskes gradvis ut. For å sikre stabil drift, redusere risiko og dokumentere...