
 Leif B. Paulsen
Styrket IT/OT-sikkerhet for Private Cloud
IT/OT-sikkerhet blir stadig mer kompleks. Skillet mellom IT og OT viskes gradvis ut. For å sikre stabil drift, redusere risiko og dokumentere...

Digitale virksomheter krever digital kontroll og digitale verdikjeder krever verifisering av digital kontroll. Ikke bare den enkelte virksomhet påvirkes av digitaliseringen, men hele verdikjeder endres og digitaliseres. Det betyr at prosessene i deres virksomhet blir et tannhjul i en digital verdikjede.

Leif B. Paulsen er en av grunnleggerne av Move, og lidenskaplig opptatt av IT-sikkerhet og digital kontroll.
Dette medfører at kunder, partnere og myndigheter stiller økende krav til dokumentasjon på din digitale kontroll. Hvor krevende dette blir avhenger av virksomhetens ståsted, tilgjengelig kompetanse, bransje, kundesegment, samarbeidspartnere og rolle. Vi tilrettelegger prosess og innhold ut ifra deres krav, ståsted og ambisjoner.
Move erfarer at verifisert compliance nivå ivaretar muligheter, gir kostnadsbesparelser og risikoreduksjon for virksomheten.
I denne artikkelen fokuserer vi på å presentere et Fast Track opplegg for mellomstore virksomheter med inntil ca 200 ansatte. Dette er en kostnadseffektiv modell knyttet opp imot ISO 27001. Modellen omfatter en optimal kombinasjon av effektive verktøy, utnytt det du allerede har, tilgang på ferdige maler og mulighet for å gjennomføre aktivitetene med interne ressurser. Dette konkrete opplegget kan også passe for større virksomheter, men da med en forutgående vurdering av verktøyvalg, prosess og omfang.
I Fasttrack-til-compliance inngår det å jobbe for etterlevelse av informasjonssikkkerhets-standarden ISO/IEC 27001. Løpet går over 7 faser, og inkluderer verktøyene Neupart Secure ISMS og Neupart One til sterkt rabatterte priser, nødvendig malverk og 40 timer konsulentbistand fra Move.

ISO 27001 standarden er verdens mest anerkjente standard for styring av informasjonssikkerhet. Standardens metodikk er basert på velkjente prinsipper som følger av en rekke lovkrav, bransjekrav og sikkerhetsprinsipper.
Omfanget av løpet begrenses til informasjonssikkerhet i henhold til ISO 27001, og inkluderer således ikke personvern (GDPR). ISO 27001 er et godt fundament for videre arbeid med GDPR, hvor Move også har definerte tjenestekonsepter.
Fast track-løpet tilbys til virksomheter som ønsker å løfte modenhet på etterlevelse av krav til informasjonssikkerhet. Prosjektet forutsetter at det er nødvendige interne ressurser tilgjengelig for å jobbe med informasjonssikkerhet i prosjektperioden.
Våre konsulenter tar rollen som prosjektledere for fast track-løpet basert på etablerte metodeverk. Dersom din virksomhet ønsker mer dyptgående rådgivning og veiledning i enkelte faser eller i enkelte aktiviteter, vil dette være mulig å bestille som tillegg, men du styrer dette ut ifra deres ambisjoner og mulighet til egeninnsats.
Ønsker du mer informasjon og tilbud på en Fast-track til compliance, ta kontakt med oss.

IT/OT-sikkerhet blir stadig mer kompleks. Skillet mellom IT og OT viskes gradvis ut. For å sikre stabil drift, redusere risiko og dokumentere...
AI har på kort tid blitt en naturlig del av arbeidshverdagen for mange. Med noen tastetrykk kan medarbeidere oppsummere dokumenter, analysere...
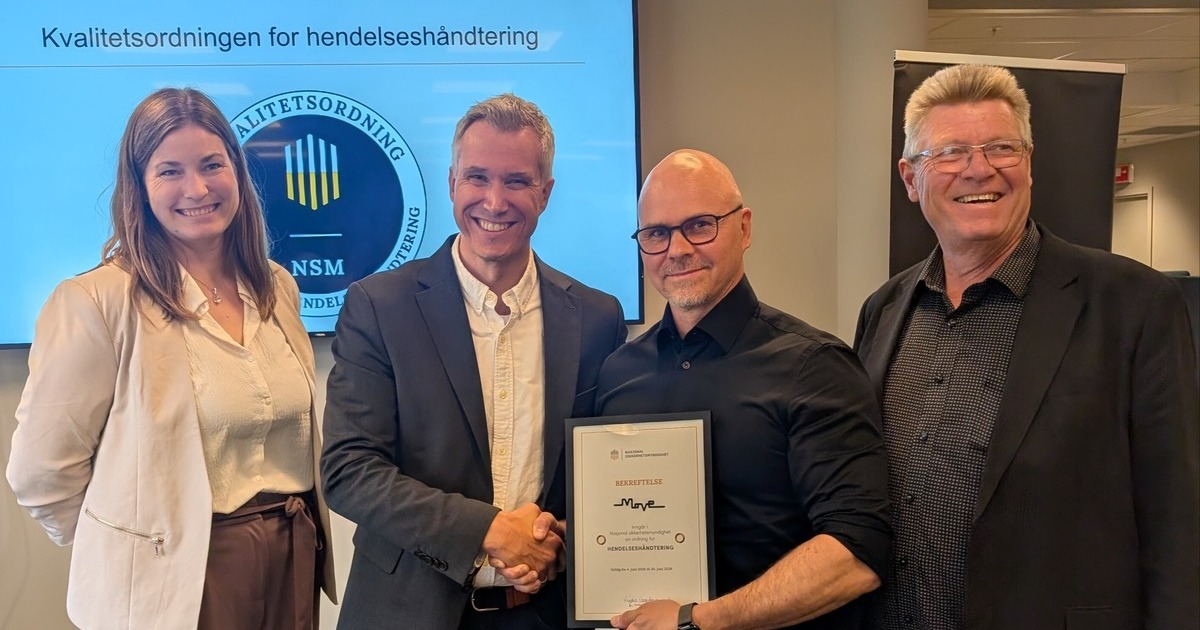
Move deltar i NSMs samarbeidsforum for virksomheter som er tatt opp i kvalitetsordningen for hendelseshåndtering. Gjennom dette forumet får Move...