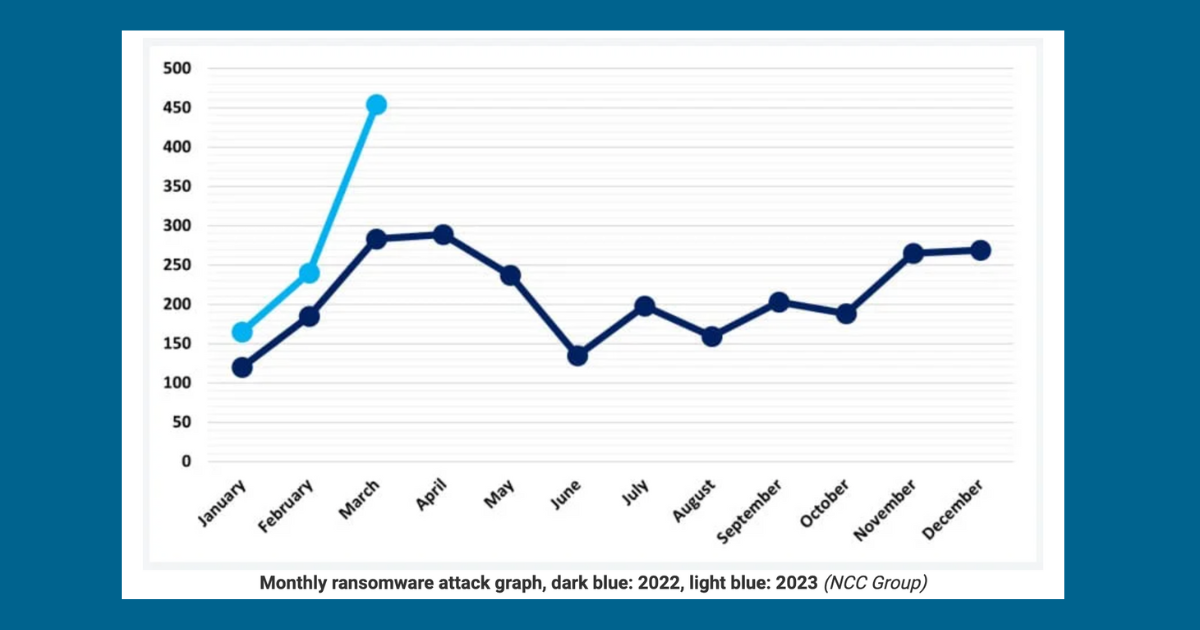
Ransomware herjer som aldri før. Aldri før har det vært mer relevant for virksomheter å beskytte seg mot denne angrepsformen.
Ransomware brukes i over 62 % av alle sikkerhetsbrudd som begås av organiserte trusselaktører. Disse aktørene kompromitterer virksomheter ved å bruke passord på avveie, ved å utnytte sårbarheter i IT-systemene, og ved å lure de ansatte til å installere ondsinnet programvare på sine datamaskiner. Manglende logging og sikkerhetsovervåking gjør at de sjelden blir oppdaget, og kan derfor bruke lang tid på å snoke rundt i virksomhetens IT-systemer før de til slutt låser ned alle systemene.
Når systemene først er låst ned, og panikken brer om seg, så er kardinalspørsmålet om virksomheten har fungerende sikkerhetskopier. I så fall starter den møysommelige prosessen med gjenoppretting. Dessverre har vi sett flere eksempler på at sikkerhetskopiene også er kryptert, og da har ikke virksomheten så mange kort å spille med. De kan selvfølgelig forsøke å forhandle med trusselaktøren, men det er en dårlig ide siden det å betale løsepenger vil være å finansiere kriminell aktivitet, og omfattes dermed av straffeloven. Som oftest ender virksomheten opp med å måtte bygge opp sine IT-systemer på nytt. Men den viktigste verdien – selve dataene – er og blir borte.
Det finnes mange rammeverk og standarder som bidrar til å styrke informasjonssikkerheten i virksomhetene, som for eksempel ISO 27001, Zero Trust og NSM sine grunnprinsipper for IKT-sikkerhet. Microsoft har selvfølgelig også mange anbefalinger, og i Digital Defense Report 2022 lister de opp de vesentlige utfordringene som påvirker virksomheters sikkerhetsbarrierer. Her er det mye kjent, som manglende kontroll på privilegerte kontoer, manglende sikkerhetspolicyer i Active Directory, manglende nettverkssegmentering, manglende SIEM og manglende tofaktorautentisering.
Vi kan hjelpe din virksomhet med å redusere risikoen rundt ransomware angrep. Vi tilbyr et sett med informasjonssikkerhetstjenester, men i denne sammenhengen anbefaler vi spesielt ransomware workshopen. Det er en 4 timer gjennomgang av informasjonssikkerheten i en virksomhet, strukturert etter ransomware kill chain. Workshopen gir virksomhetene god innsikt i hvordan ransomware angrep gjennomføres, og vi utforsker sammen virksomhetens evne til å stå imot slike angrep. Virksomheten får også en rapport med funn og anbefalte tiltak.
Les mer om vår ransomware workshop
Se ellers alle våre informasjonssikkerhetstjenester på move/cybersecurity
Ønsker du å vite mer om vår ransomware workshop eller andre løsninger og tjenester, ta kontakt med oss.

 Roy Allan Hansen